Cybersécurité : un risque à part pour l’assurance
Au Rendez-vous de Casablanca de l’assurance, le panel consacré à la cybersécurité a mis en lumière un risque qui ne se laisse plus traiter comme un risque technique parmi d’autres. Par sa dimension systémique, sa rapidité d’évolution et ses effets potentiellement simultanés sur plusieurs entreprises ou infrastructures, le cyber teste à la fois les capacités de prévention des entreprises, les dispositifs de gestion de crise et les limites de l’assurabilité. Par Y. Seddik
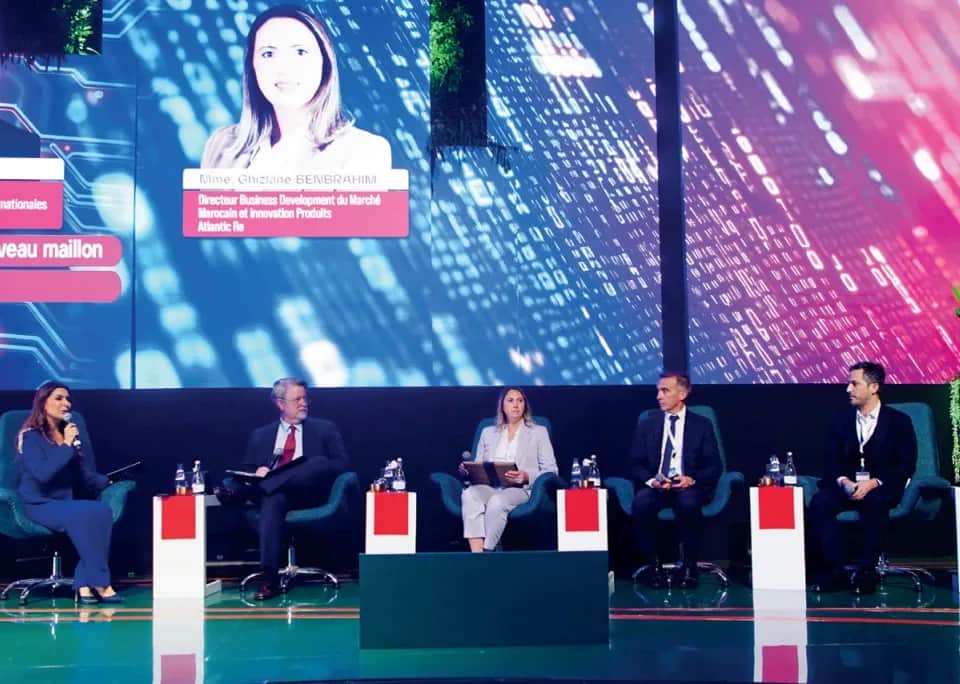
D'entrée, Robert Gordon, vice-président principal chargé de la Politique, de la Recherche et des Affaires internationales à l’APCIA, a rappelé que le cyber est devenu un risque intrinsèquement systémique, en raison notamment de la dépendance croissante aux plateformes cloud partagées et à l’interopérabilité numérique. Il a toutefois nuancé l’idée d’une menace qui mettrait directement en péril l’ensemble du secteur de l’assurance.
Aux Etats-Unis, a-t-il souligné, les assureurs de dommages ont renforcé leurs standards de souscription ces dernières années et exigent désormais des entreprises des dispositifs de sécurité plus robustes comme préalable à la couverture.
Selon lui, ce durcissement a fini par produire des effets, en améliorant la résilience des assurés et en contribuant à la baisse des pertes malgré un environnement plus exposé. Ghizlane Benbrahim, directrice Business Development du marché marocain et Innovation produits chez Atlantic Re, a replacé l’assurance cyber dans une logique plus large que la seule indemnisation. Elle a détaillé trois volets.
Le premier reste la couverture financière des pertes. Le deuxième concerne la prévention, avec des exigences minimales de sécurité avant souscription et des recommandations d’amélioration formulées à l’issue du processus d’évaluation du risque. Le troisième touche à la gestion de sinistre, avec une capacité d’intervention immédiate lorsque l’incident survient.
Son propos a insisté sur le fait que dans le cyber, l’assureur n’intervient pas seulement après coup, il accompagne aussi l’assuré dans la lecture de sa posture de sécurité et dans la réaction opérationnelle au moment critique. Elle a également indiqué qu’Atlantic Re a travaillé durant une année sur une solution cyber pensée pour l’ensemble du tissu économique marocain, et non plus seulement pour les grandes entreprises.
L’objectif affiché est d’élargir l’accès à cette couverture à des structures de tailles diverses, avec un processus simplifié et davantage digitalisé, tout en l’adaptant au cadre législatif marocain. Elle a rappelé que les petites entreprises ne doivent pas être sous-estimées, dès lors qu’elles détiennent elles aussi des données sensibles et qu’elles sont souvent plus fragiles en matière de continuité d’activité.
L’un des passages les plus marquants du panel est venu d’Arnaud Kremer, directeur de ChapsVision Africa, qui a apporté une lecture très opérationnelle du risque cyber à partir de cas concrets de gestion de crise. Il a relaté l’exemple d’une fraude de type «escroquerie au président» ayant conduit à un virement de 450.000 euros et à un drame humain au sein de l’entreprise concernée. Il a aussi évoqué le cas d’un transporteur européen paralysé par une demande de rançon en bitcoins, sans préparation ni capacité immédiate de réaction. A travers ces exemples, il a insisté sur un point central : le dénominateur commun de ces crises reste l’humain.
Le facteur humain est à la fois le maillon faible et le maillon fort de la gestion de crise, selon le degré de préparation des collaborateurs et des dirigeants. Arnaud Kremer a aussi rappelé que dans les PME et TPE, les dispositifs de préparation restent souvent très limités. D’où, selon lui, le rôle de l’assureur sur toute la chaîne, avant, pendant et après la crise. Avant, par la préparation, les exercices et la structuration des procédures.
Pendant, par l’accompagnement immédiat des cellules de crise, la mobilisation d’experts techniques et la coordination des réponses. Après, par le retour d’expérience et l’amélioration des dispositifs. Il a insisté sur la nécessité de tester réellement les procédures, estimant qu’un bon manager du quotidien n’est pas forcément un bon gestionnaire de crise. Karim Hamlat, souscripteur traité cyber pour la région EMEA chez SCOR, a pour sa part rappelé que l’assurance cyber reste un produit jeune, apparu dans les années 2000 aux Etats-Unis, développé dans les années 2010 en Europe, puis plus récemment en Afrique.
Cette jeunesse explique en partie les difficultés encore observées en matière de modélisation, de standardisation contractuelle et de diffusion large du produit. Du point de vue de la réassurance, il a mis en avant trois défis. D’abord, la dimension systémique du cyber, illustrée à la fois par les ransomwares de grande ampleur, comme NotPetya, et par la forte dépendance des entreprises aux grands fournisseurs de cloud et de logiciels.
Ensuite, une sinistralité en mutation, marquée par des attaques plus sophistiquées, plus nombreuses et parfois plus lourdes, entre fraude informatique, double rançonnage avec exfiltration de données et vulnérabilités de la supply chain. Enfin, il a plaidé pour des produits plus simples, des questionnaires de souscription mieux adaptés aux PME et une clarification des garanties et exclusions. Il a toutefois relevé la progression du marché mondial de la cyberassurance, passé, selon lui, de 6,5 milliards de dollars à plus de 16 milliards en 2025, sur fond d’amélioration des données et des modèles.